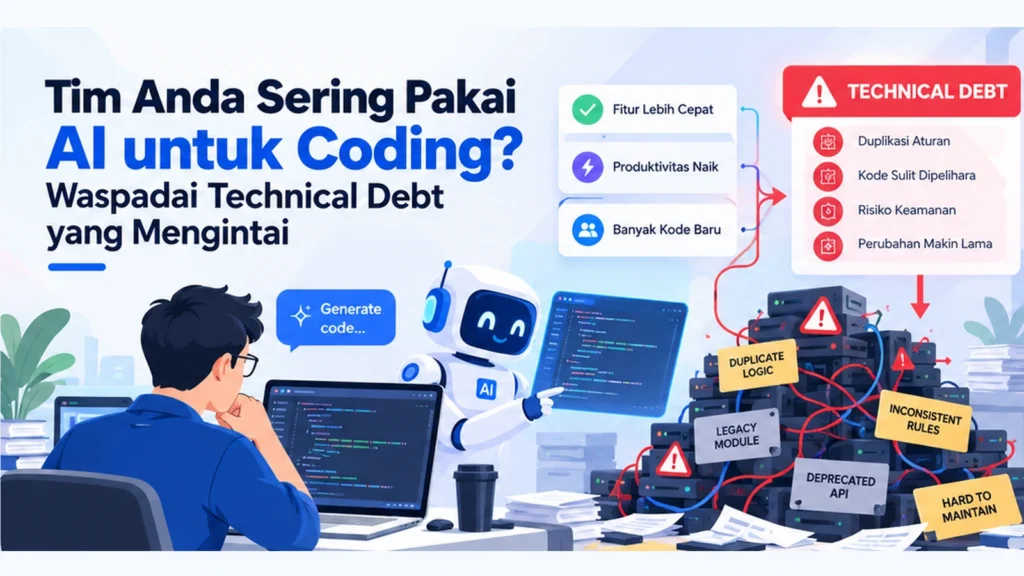
Fitur keluar lebih cepat sejak tim memakai AI, tetapi perubahan berikutnya makin lama, regresi berulang, dan developer menghindari modul tertentu. Gejala tersebut layak diperiksa sebagai technical debt AI coding, tanpa langsung menyimpulkan AI adalah penyebab seluruh masalah.
Assistant membantu menyusun potongan kode; agent dapat mengubah banyak file sekaligus dan ikut menentukan letak implementasi. Keduanya membutuhkan konteks sistem. Abstrak Gartner, 3 Agustus 2026 menyebut penggunaan agent sebagai faktor yang dapat berkontribusi pada architectural debt, bersama keputusan desain dan perubahan kebutuhan bisnis.
Bedakan Temuan Kode dan Masalah Arsitektur
Debt Behind the AI Boom, versi 2, 26 April 2026 menganalisis sekitar 302,6 ribu commit bertanda AI dari 6.299 repositori GitHub. Analisis ESLint, Pylint, dan Semgrep mencakup Python, JavaScript, serta TypeScript; commit berasal dari Januari 2024–Oktober 2025.
Sebanyak 89,3% issue merupakan code smells. Namun commit AI menambah masalah correctness dan security lebih banyak daripada yang diperbaiki. Sebanyak 22,7% issue yang dilacak masih ada pada revisi terakhir. Review perlu berlanjut setelah merge.
Studi ini tidak membandingkan dengan commit murni manusia dan hanya mencakup kontribusi yang meninggalkan jejak AI. Hasilnya tidak membuktikan AI lebih buruk daripada developer atau menggambarkan seluruh penggunaan AI.
Analisis statis menangkap pola masalah kode. Ia tidak mengetahui bahwa aturan diskon sebenarnya sudah tersedia di modul lain. Architectural debt membutuhkan pemeriksaan hubungan sistem dan aturan bisnis.
Contoh: Dua Kanal Menghitung Diskon Berbeda
Dalam ilustrasi ini, AI membuat fungsi diskon untuk kanal baru tanpa diberi konteks modul transaksi. Fungsi lolos test lokal. Ketika kebijakan berubah, hanya implementasi lama diperbarui sehingga harga antarkanal berbeda.
Meminta fungsi baru mungkin lebih cepat daripada mencari implementasi yang ada. Karena itu, konteks lokasi dan pemilik aturan perlu tersedia bagi tim dan alat AI. Sistem lama juga dapat memberi contoh API usang; studi LLMs Meet Library Evolution meneliti bagaimana konteks kode deprecated memengaruhi completion. Lolos test tidak memastikan dependency masih didukung.
Tanda bisnis lain meliputi workaround berulang, onboarding lambat, perubahan kecil menyentuh banyak modul, dan waktu review yang meningkat. Debt pada modul jarang berubah tetap berbahaya bila menyangkut keamanan.
Enam Langkah UPGRADE
1. Govern: Cegah Debt Baru Sejak Awal
Pasang gate untuk kode baru: review, test, analisis statis, dan pemeriksaan keamanan. SonarQube menjelaskan pendekatan kualitas kode baru agar debt lama tidak membuat setiap perubahan langsung gagal. Pantau tren issue di branch utama setelah merge.
Tandai PR atau commit berbantuan AI untuk penelusuran. Catatan ini membantu assessment; label tersebut bukan ukuran kualitas dengan sendirinya.
2. Assess: Temukan Semua Salinan Aturan
Jalankan analisis statis dan pemeriksaan dependency untuk mencatat masalah kode serta API usang. Simpan baseline jumlah dan umur issue, termasuk perubahan berbantuan AI yang sudah ditandai.
Inventarisasikan aturan diskon beserta lokasi dan pemiliknya. Periksa dependency, modul yang sering berubah bersamaan, hotspot yang kompleks dan sering diubah, serta modul yang dihindari developer. Hubungkan dengan insiden selisih harga.
Hasilnya adalah daftar debt dengan dampak, biaya perbaikan, pemilik, dan baseline waktu perubahan kebijakan.
3. Prioritize: Putuskan Kapasitas Bersama Bisnis
Nilai kekritisan bisnis, frekuensi perubahan, risiko teknis, dan biaya perbaikan. Pemilik produk serta tech lead menentukan urutan karena debt bersaing dengan fitur.
Pada contoh diskon, modul harga penting dan sering berubah; biaya penyatuan aturan dibandingkan dengan regresi harga serta fitur yang tertunda.
Porsi tetap per sprint menjaga kesinambungan; perbaikan bersama fitur menghemat konteks; proyek khusus cocok untuk modul berisiko tinggi tetapi menunda kapasitas fitur. Tidak ada persentase universal. Kerentanan kritis tetap didahulukan meski modul jarang berubah.
4. Refactor: Satukan Aturan dan Konteks
Tambahkan characterization test yang merekam perilaku sebelum perubahan, lalu bandingkan harga semua kanal. Satukan aturan diskon dan dokumentasikan lokasi, pemilik, serta kontraknya agar AI tidak membuat salinan baru.
AI dapat membantu pembersihan lokal dan migrasi berulang. Pengalaman migrasi Google menunjukkan penggunaan AI dengan review manusia. Pusatkan review pada kebenaran transaksi, keamanan, dan perubahan yang membutuhkan konteks sistem; jangan menerima test buatan AI tanpa memeriksa kasus bisnisnya.
5. Modernize: Tangani Batas Teknologi
Jika refactor tidak cukup, gunakan modernisasi bertahap dengan validasi data dan pemulihan teruji. Microservices atau cloud bukan tujuan tersendiri.
6. Measure: Apakah Perubahan Berikutnya Lebih Mudah?
Pada contoh diskon, ukur jumlah implementasi yang harus diubah; target desainnya satu sumber aturan. Bandingkan regresi harga dan waktu perubahan dengan baseline.
Gunakan metrik DORA seperti change lead time, change fail rate, failed deployment recovery time, dan deployment rework rate. Tambahkan waktu penanganan kerentanan. Nilai perbaikan tim sendiri dari waktu ke waktu.
FAQ
Perlukah AI coding dibatasi?
Batasi cakupan berdasarkan risiko dan kemampuan review. Perubahan agent lintas modul perlu pemeriksaan struktur, bukan hanya baris kode.
Berapa kapasitas untuk membayar debt?
Putuskan bersama bisnis berdasarkan dampak, biaya, dan roadmap; evaluasi hasil alokasi, tanpa menetapkan angka universal.
Bisakah AI membantu membereskan debt?
Bisa untuk tugas yang terarah dan dapat diuji. Keputusan aturan bisnis dan risiko sistem tetap menjadi tanggung jawab tim.
Mulai dari Satu Aturan yang Mahal Diubah
Sagara Xinix – Solusi Teknologi Terintegrasi dan Terpercaya menyediakan perancangan sistem dan CI/CD yang relevan untuk struktur modul, roadmap, dan validasi perubahan. Bawa daftar debt, insiden, dan baseline satu modul ke diskusi dengan Sagara.